 blank
这款名为 CloudSyncD 的恶意软件会同时攻击 M 系列和 Intel Mac。
endif; ? 来源: Foundry xml encoding="utf-8" ?Jamf Threat Labs 发布报告,披露一款针对 macOS 的新型恶意软件。安装程序对外伪装成 Zoom 安装器,确实会装上 Zoom,但同时还会在后台装上名为 CloudSyncD 的信息窃取木马,用来抓取数据并回传给攻击者。
安装界面是把应用图标拖进 macOS「应用程序」文件夹,这是很常见的安装方式。不过这款恶意软件没有合法签名,Gatekeeper 不会放行。为了绕过 Gatekeeper,安装窗口的背景图上写着教用户如何强制覆盖 Gatekeeper 的步骤。
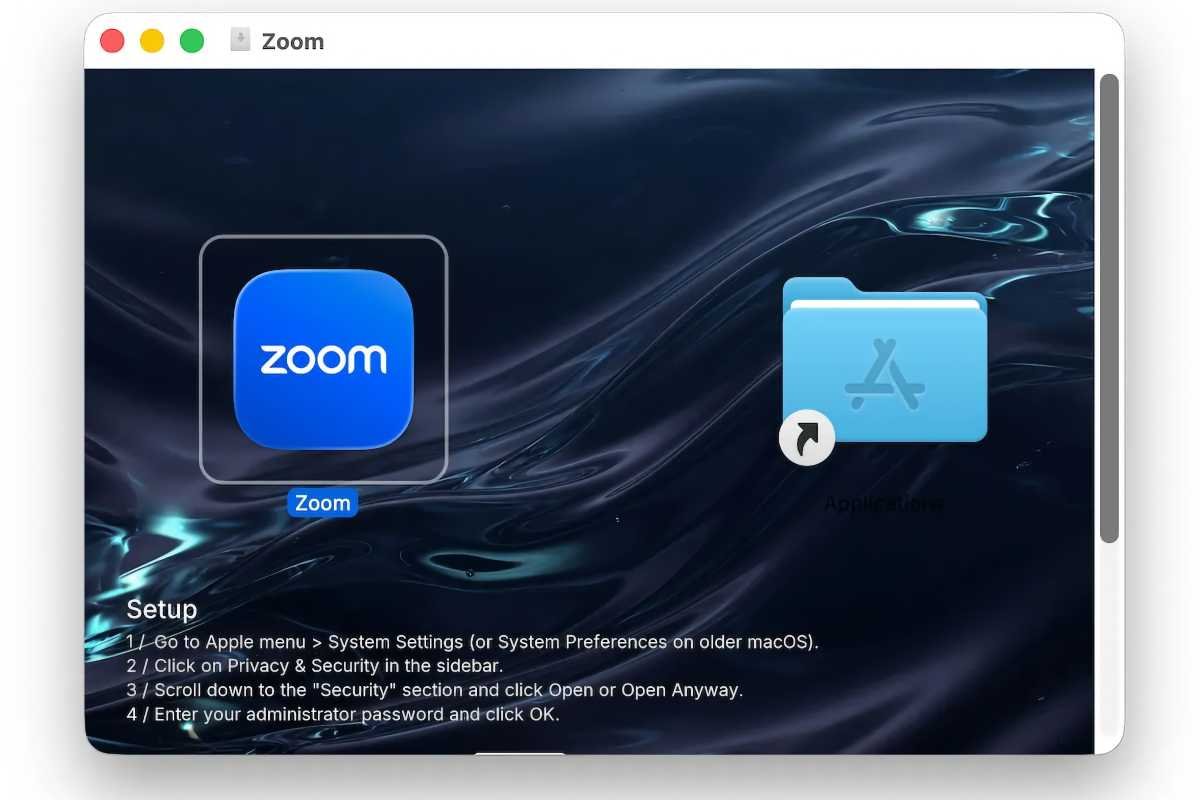
应用安装看起来很正规,会挂载成名为 Zoom 的磁盘映像,布局也和普通 Mac 安装器一样:左边是应用图标,右边是指向「应用程序」文件夹的替身。但它同时还附带了绕过 macOS Gatekeeper 安全机制的用户说明。
一旦装上 CloudSyncD,它就会监视并记录用户输入的数据,最快每隔 8 秒就能向攻击者发送一次报告。攻击者还可以用 CloudSyncD 远程执行命令。
如何防范恶意软件
最省事的办法,是别从不熟悉的来源下载软件。Mac App Store 里的软件经过苹果审核,是最稳妥的获取途径。不想走 Mac App Store,就直接从开发者官网购买。非要装破解软件,就得一直承担中招风险。
不要打开陌生、突然出现的邮件或短信里的链接。如果消息看起来像是来自你平时打交道的机构,先核对发件人邮箱,再仔细看网址。看到链接或按钮,可以按住 Control 点击,选择「拷贝链接」,粘到文本编辑器里核对真实网址。
本站还有多篇相关指南,包括要不要装杀毒软件、Mac 病毒木马与特洛伊木马清单,以及 Mac 安全软件对比。
 2507222545
全部评论 0
暂无跟帖